Eine öffentliche QR-Landingpage ist für den Aufruf durch Besucher bestimmt. Behandeln Sie den QR-Code nicht als Zugangsschutz und veröffentlichen Sie dort nur geeignete Inhalte. Prüfen Sie auch Bilder, Dateien und verlinkte Adressen. Der öffentliche Informationsweg und die interne Bearbeitung eingehender Anfragen sind unterschiedliche Bereiche.
Öffentlichen Aufruf als Ausgangspunkt annehmen
Ein gedruckter Code kann weitergegeben, fotografiert und an einem anderen Ort geöffnet werden. Die vermeintlich geringe Verteilung macht seine Zielseite nicht zu einem geschützten internen Bereich. Prüfen Sie deshalb, ob die vorgesehenen Informationen für den tatsächlichen öffentlichen Besucherweg geeignet sind.
Unterscheiden Sie die veröffentlichte Seite von der internen Bearbeitung einer Anfrage. Ein Formular kann Informationen entgegennehmen, ohne dass diese Angaben auf seiner öffentlichen Seite erscheinen sollen. Welche Personen später Zugriff auf den Eingang erhalten, ist eine gesonderte Organisations- und Freigabefrage.
Weiterlesen: QR-Code-Landingpage mit Formular: Vom Versprechen zur bearbeitbaren Anfrage
Jeden öffentlichen Bestandteil prüfen
| Bestandteil | Konkrete Prüfung | Typischer übersehener Inhalt |
|---|---|---|
| Text | Nur vorgesehene öffentliche Angaben? | Interne Notiz oder persönliche Kontaktliste |
| Bild | Ist die gesamte sichtbare Fläche geeignet? | Namen auf Bildschirm oder Dokument |
| Datei | Tatsächliche öffentliche Fassung öffnen | Interne Version statt freigegebener Ausgabe |
| URL | Adresse und Parameter lesen | Zugangsdaten oder vertrauliche Kennung |
| Weiterführender Link | Endgültiges Ziel ohne eigenen Login prüfen | Geschützter Verwaltungslink statt Besucherziel |
Die TEAM CCAA Anleitungen unterscheiden öffentliche Seiteninhalte und interne Verwaltungsbereiche. Prüfen Sie den vollständigen Weg einschließlich Medien und Buttons. Eine richtige Überschrift genügt nicht, wenn eine verlinkte Datei einen ganz anderen Datenumfang enthält.
Zur Vertiefung dieses Prüfschritts: QR-Code-Landingpage mit Formular: Vom Versprechen zur bearbeitbaren Anfrage.
Weiterlesen: QR-Code-Sicherheit: Zieladressen vor dem Öffnen prüfen
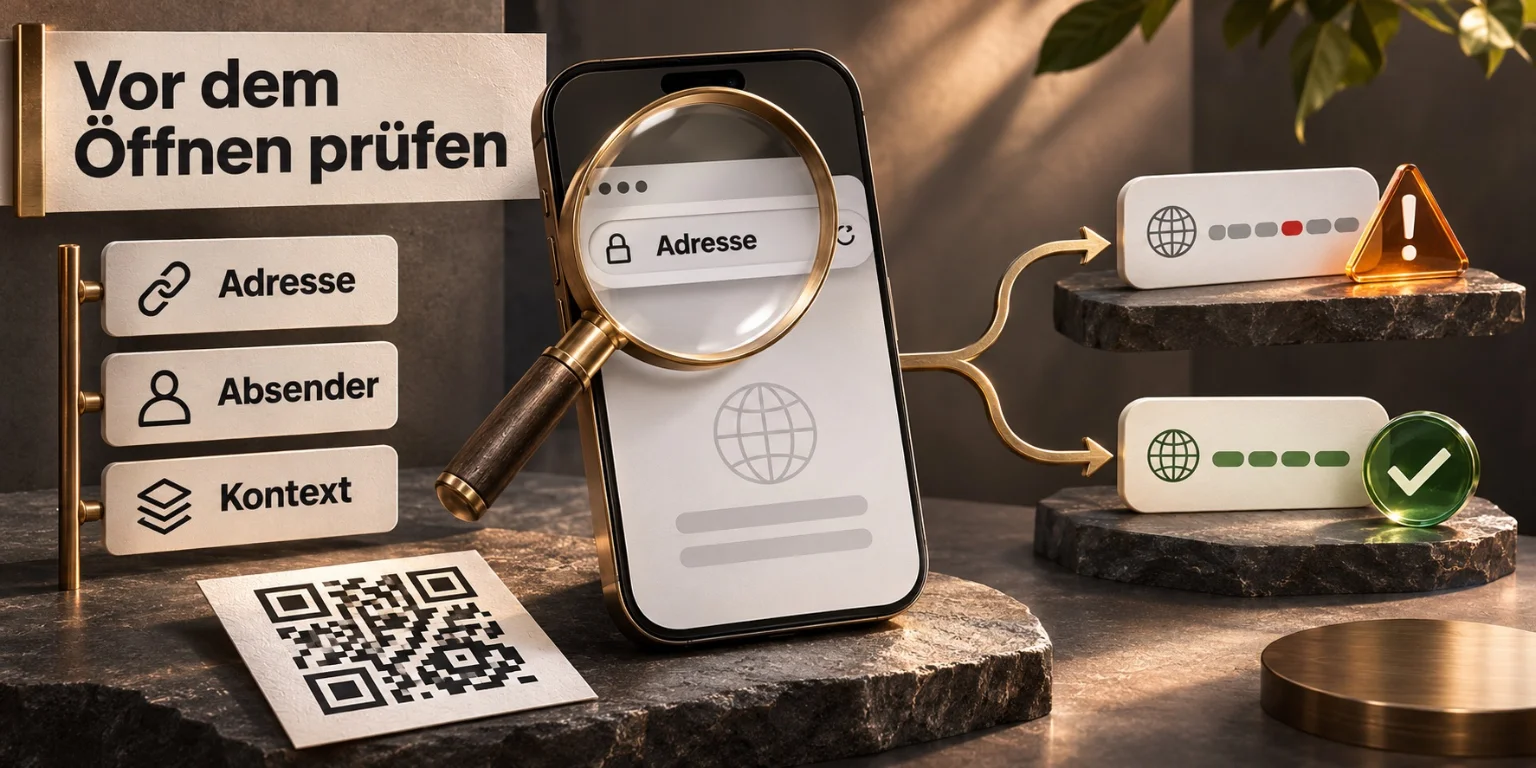
Adressen und Medien ohne eigenen Kontokontext testen
Öffnen Sie die vorgesehene Ausgabe so, wie ein normaler Besucher sie erreicht. Ein vorhandener eigener Login kann verdecken, dass Sie versehentlich einen Verwaltungs- oder Vorschau-Link verwenden. Ein öffentlich benötigtes Dokument muss unter dem vorgesehenen Besucherweg tatsächlich passen und erreichbar sein.
Verwenden Sie keine Zugangsdaten in der Adresse. Prüfen Sie auch, ob ein nur vorübergehend gültiger persönlicher Freigabelink zu einem langfristigen Druckeinsatz passt. Die Entscheidung über einen geschützten Datenaustausch verlangt einen dafür geeigneten Weg und wird nicht durch die Gestaltung eines QR-Musters gelöst.
Fiktiver Prüffall: Die falsche Dokumentenfassung ist verlinkt
Ein fiktives Team veröffentlicht einen Informationszugang. Die Seite selbst enthält nur geeignete Hinweise, verlinkt aber auf eine interne Dokumentenfassung mit zusätzlichen Notizen. Bei der Abnahme wird deshalb nicht nur der Dateiname angesehen, sondern die tatsächlich geöffnete Fassung geprüft und durch den vorgesehenen öffentlichen Inhalt ersetzt.
Anschließend testet das Team denselben Code erneut. Das Beispiel behauptet keine automatische Inhaltskontrolle durch die QR-Software. Die Freigabe betrifft den tatsächlich geprüften Stand und muss bei späteren Dateiänderungen erneut betrachtet werden.
Anfrageeingang und externe Freigaben getrennt behandeln
Wenn eine Lead-Landingpage verwendet wird, kontrollieren Sie Formularfelder, Bestätigung und den internen Eingang. Freigaben an externe Partner betreffen wiederum einen anderen Zugriff. Die Hilfe beschreibt, dass etwa Namen, E-Mail oder Telefon durch entsprechende Partnerfreigaben weitergegeben werden können. Wählen Sie den Umfang bewusst.
Halten Sie Zuständigkeit und Änderungsanlass für die öffentliche Seite fest. Ein neuer Inhalt, ein Bildwechsel oder eine andere Dateiversion kann die ursprüngliche Freigabe berühren. Ein einmal erfolgreich geöffneter QR-Code ist kein dauerhafter Nachweis dafür, dass alle später veröffentlichten Informationen geeignet bleiben.
Den nächsten fachlichen Schritt vertiefen: QR-Zieladressen vor dem Öffnen auf Risiken prüfen.
Begriffe zu diesem Thema im Glossar nachschlagen →
Häufige Fragen.
Ist ein QR-Code ein Schutz vor öffentlichem Zugriff?
Nein. Der Code kann geteilt oder fotografiert werden. Behandeln Sie seine öffentliche Zielseite entsprechend und verwenden Sie für geschützten Datenaustausch einen tatsächlich geeigneten Zugriff statt eines vermeintlich geheimen Musters.
Welche Teile der Zielseite muss ich kontrollieren?
Text, Bilder, Dateien, Buttons und endgültige Zieladressen. Vertrauliche Informationen können auch in einer verlinkten Dokumentenfassung oder in Parametern stehen, obwohl der sichtbare Seitentext unauffällig wirkt.
Warum reicht mein eigener eingeloggter Test nicht aus?
Der Kontokontext kann einen falschen Verwaltungs- oder Vorschau-Link scheinbar nutzbar machen. Prüfen Sie den vorgesehenen Besucherweg ohne diesen Vorteil und kontrollieren Sie die tatsächlich erreichbare öffentliche Ausgabe.
Gehören Zugangsdaten in eine QR-Zieladresse?
Verwenden Sie dafür keinen öffentlichen QR-Zugang mit eingebetteten Zugangsdaten. Prüfen Sie Adressen und Parameter und wählen Sie für geschützte Inhalte einen passenden gesonderten Weg mit tatsächlicher Zugriffskontrolle.
Sind Anfrageeingang und öffentliche Landingpage derselbe Bereich?
Nein. Die Seite zeigt den Besucherinhalt und kann ein Formular anbieten; eingegangene Daten werden intern bearbeitet. Zusätzliche externe Partnerfreigaben sind ein weiterer gesondert zu prüfender Datenzugriff.
Wann muss die öffentliche Fassung erneut geprüft werden?
Nach Änderungen an Text, Bildern, Dateien, Zieladressen und relevanten Freigaben. Prüfen Sie den vorhandenen Code und den vollständigen Inhaltweg. Ein erfolgreicher Ersttest bestätigt nicht automatisch alle späteren Fassungen.
Wissen anwenden.
QR-Funktionen und Test ansehenQuellen und Einordnung.
- TEAM CCAA QR: Landingpages
- TEAM CCAA QR: Datenschutz und Sicherheit
- TEAM CCAA QR: Partnerportal
- TEAM CCAA QR: Website-Ziele
Produktangaben nach öffentlich verfügbaren Informationen; Quellenstand 10.11.2026. Beispiele sind im Text gekennzeichnet.
Wissen weitergeben.