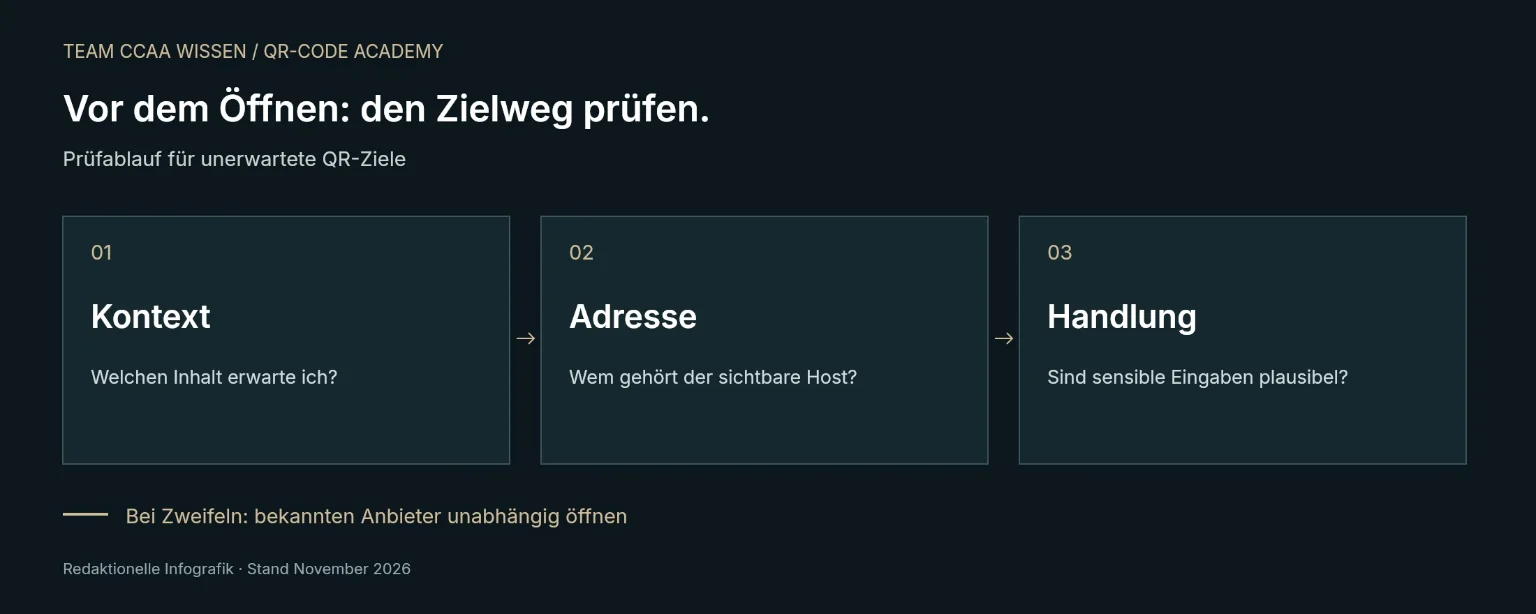
Prüfen Sie vor dem Öffnen eines QR-Ziels den Nutzungskontext und die angezeigte Adresse. Ein vertraut wirkender Aufkleber oder HTTPS allein bestätigt keinen vertrauenswürdigen Absender. Bei ungewöhnlichen Zahlungs- oder Anmeldeaufforderungen brechen Sie ab und öffnen den bekannten Anbieter über einen unabhängigen Weg.
Zuerst prüfen, ob die Aufforderung zum Ort passt
Ein Code auf einem Tisch kann eine Speisekarte öffnen. Dieselbe Fläche, die plötzlich eine dringende Bankanmeldung verlangt, braucht eine andere Bewertung. Fragen Sie vor dem Scan, welchen Inhalt Sie erwarten und wer die Fläche tatsächlich betreut. Auffällige Überklebungen, nachträglich angebrachte Zettel oder ungewöhnlicher Zeitdruck sind ein Anlass, den normalen Weg zum Anbieter zu nutzen.
Ein fehlender sichtbarer Schaden ist keine Entwarnung. Der Code kann von Anfang an auf ein problematisches Ziel zeigen. Umgekehrt ist ein Aufkleber allein kein Betrugsbeweis. Die Prüfung verbindet den konkreten Anlass mit der später sichtbaren Adresse und der verlangten Handlung. Die Polizeiliche Kriminalprävention bezeichnet Phishing über QR-Codes als Quishing.
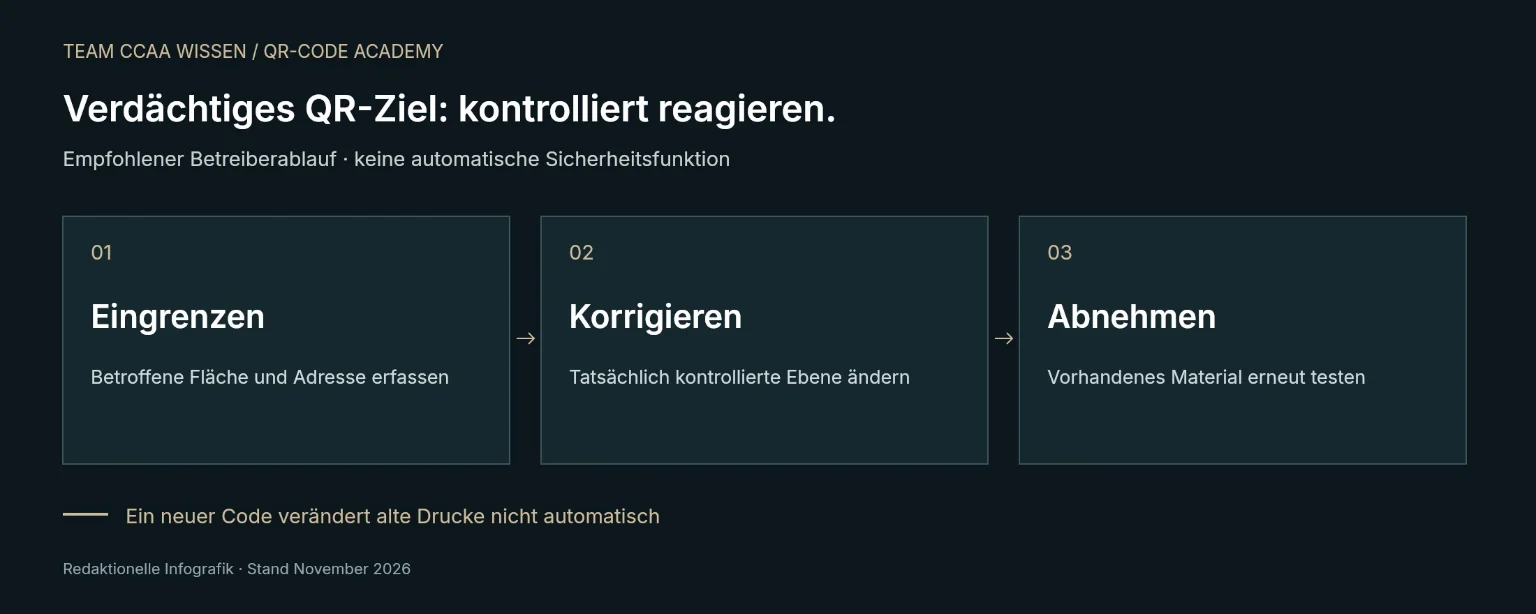
Für Betreiber erklärt der Ablauf zu verdächtigen QR-Zielseiten, wie Befund, Zuständigkeit und erneute Abnahme zusammengehören.
Weiterlesen: Wie lange ist ein QR-Code gültig?
Die angebotene Adresse vor dem Öffnen lesen
Nutzen Sie die Vorschau Ihres Geräts, soweit sie verfügbar ist. Prüfen Sie die vollständige Hostadresse und lassen Sie sich nicht nur von einem bekannten Wort im Pfad überzeugen. In der Beispieladresse https://kundenservice.example/login steht kundenservice.example für den Host; /login bezeichnet einen Pfad. Die Endung .example kennzeichnet hier eine reine Dokumentationsadresse und keinen tatsächlich angebotenen Dienst.
Auch https://markenname.service.example/zahlung ist nur ein Beispiel. Das bekannte Wort am Anfang macht die Adresse nicht zu einer Domain des erwarteten Unternehmens. Wenn Sie die zuständige Domain nicht sicher zuordnen können, öffnen Sie die bekannte Website über ein Lesezeichen oder eine selbst eingegebene Adresse. Raten ist bei einer Zahlungsaufforderung kein geeigneter Prüfschritt.
Weiterlesen: Dynamischer QR-Code: Weiterleitung und laufenden Betrieb verstehen
Verschlüsselung und Vertrauenswürdigkeit unterscheiden
HTTPS beschreibt eine abgesicherte Verbindung zur aufgerufenen Adresse. Daraus folgt keine Bestätigung, dass deren Betreiber die erwartete Organisation ist. Auch eine täuschende Website kann eine verschlüsselte Verbindung verwenden. Prüfen Sie deshalb Kontext und Adresse weiterhin, wenn das Browserfenster eine sichere Verbindung anzeigt.
Eine Weiterleitung kann nach dem Öffnen zu einer anderen Adresse führen. Lesen Sie vor einer sensiblen Eingabe deshalb auch die dann tatsächlich angezeigte Zieladresse. Ein kurzer Zwischenlink allein erlaubt keine zuverlässige Aussage über das endgültige Angebot. Verzichten Sie bei unklarem Anlass auf Anmeldedaten, Zahlungsinformationen oder die Installation einer zusätzlich verlangten Anwendung.
Bei einer verdächtigen Aufforderung passend reagieren
| Situation | Sinnvoller nächster Schritt |
|---|---|
| Ungewöhnlicher Login nach einem Scan | Fenster schließen und bekannten Anbieter unabhängig öffnen |
| Zahlung passt nicht zum erwarteten Ablauf | Zuständige Stelle über eine bekannte Nummer kontaktieren |
| Verdächtige Überklebung an eigener Fläche | Zugang sperren, Fläche dokumentieren und kontrollieren |
| Sensible Daten bereits eingegeben | Betroffenen Dienst unmittelbar über den bekannten Sicherheitsweg kontaktieren |
Bewahren Sie für die Klärung die beobachtete Adresse und den Ort des Codes auf, soweit dies ohne weitere Eingabe möglich ist. Öffnen Sie einen verdächtigen Link nicht wiederholt, nur um die Situation nachzustellen. Bei bereits eingegebenen Daten richtet sich das weitere Vorgehen nach dem betroffenen Konto oder Zahlungsmittel. Dieser Ablauf ersetzt keine individuelle Sicherheitsprüfung eines konkreten Vorfalls.
Eigene QR-Flächen kontrollierbar betreiben
Unternehmen sollten festhalten, wo ihre Codes angebracht sind und welche verantwortliche Stelle das erwartete Ziel kennt. Prüfen Sie öffentlich zugängliche Flächen nach Änderungen und bei Auffälligkeiten. Eine gut sichtbare Zielankündigung hilft Besuchern, den angebotenen Weg einzuordnen. Sie verhindert einen Austausch des Codes jedoch nicht von selbst.
Testen Sie den vollständigen Besucherweg mit vorhandenem Material. Dokumentieren Sie die tatsächlich erreichte Seite und die dort verlangte Handlung. Wenn das Ziel geändert wird, prüfen Sie auch die Ankündigung auf dem Druck. Ein technisch erfolgreicher Scan genügt nicht, wenn eine Speisekarte angekündigt wird, der Aufruf aber inzwischen ein fremdes Anmeldeformular öffnet.
Ein einfaches Stoppsignal festlegen
Fiktiver Fall: Ein Gast erwartet an einem Restauranttisch die Speisekarte. Nach dem Scan soll er zuerst seine Bankdaten bestätigen. Der Gast bricht ab und fragt das Personal. Er versucht nicht, die Echtheit allein anhand eines Logos zu entscheiden. Das Team kontrolliert anschließend die konkrete Fläche und den hinterlegten Weg.
Übertragen Sie diesen Ablauf auf Ihren Einsatz: Erwarteten Inhalt benennen, sichtbare Adresse prüfen und sensible Handlungen nur über einen eindeutig zugeordneten Weg ausführen. Wo eine sichere Zuordnung fehlt, ist ein unabhängiger Kontakt sinnvoller als eine Vermutung. Weder ein QR-Code noch eine bestimmte Plattform bietet allein eine allgemeine Garantie gegen täuschende Inhalte.
Begriffe zu diesem Thema im Glossar nachschlagen →
Häufige Fragen.
Was ist Quishing?
Quishing bezeichnet Phishing über QR-Codes. Ein Code führt dabei beispielsweise zu einer täuschenden Anmelde- oder Zahlungsseite. Prüfen Sie Anlass und Zieladresse, bevor Sie sensible Angaben eingeben oder eine zusätzliche Anwendung installieren.
Ist ein QR-Code mit HTTPS automatisch sicher?
Nein. Eine verschlüsselte Verbindung bestätigt nicht, dass die Website zur erwarteten Organisation gehört. Auch täuschende Seiten können HTTPS verwenden. Prüfen Sie weiterhin die vollständige Adresse und den tatsächlichen Anlass.
Woran erkenne ich eine verdächtige Zieladresse?
Achten Sie auf die vollständige Hostadresse statt nur auf bekannte Wörter im Pfad. Wenn Sie die Domain nicht sicher zuordnen können, öffnen Sie den Anbieter über einen bekannten unabhängigen Weg.
Was mache ich bei einem überklebten Code?
Nutzen Sie bei Zweifeln einen anderen bekannten Zugang und informieren Sie die zuständige Stelle. Eine Überklebung ist ein Prüfanlass. Für die Bewertung sind zusätzlich der konkrete Ort, die erwartete Nutzung und die Zieladresse wichtig.
Soll ich nach einem Scan meine Bankdaten eingeben?
Nur wenn der konkrete Zahlungsanlass und der Anbieter eindeutig geprüft sind. Eine unerwartete Abfrage ist ein Stoppsignal. Öffnen Sie den bekannten Zahlungs- oder Anbieterweg unabhängig und klären Sie die Aufforderung dort.
Was sollten Betreiber regelmäßig kontrollieren?
Prüfen Sie öffentlich zugängliche Codeflächen, das erwartete Ziel und die dort verlangten Handlungen. Benennen Sie Verantwortliche und Kontrollanlässe. Ein erfolgreicher Scan allein bestätigt noch nicht den vorgesehenen sicheren Besucherweg.
Wissen anwenden.
QR-Funktionen und Test ansehenQuellen und Einordnung.
Produktangaben nach öffentlich verfügbaren Informationen; Quellenstand 10.11.2026. Beispiele sind im Text gekennzeichnet.
Wissen weitergeben.