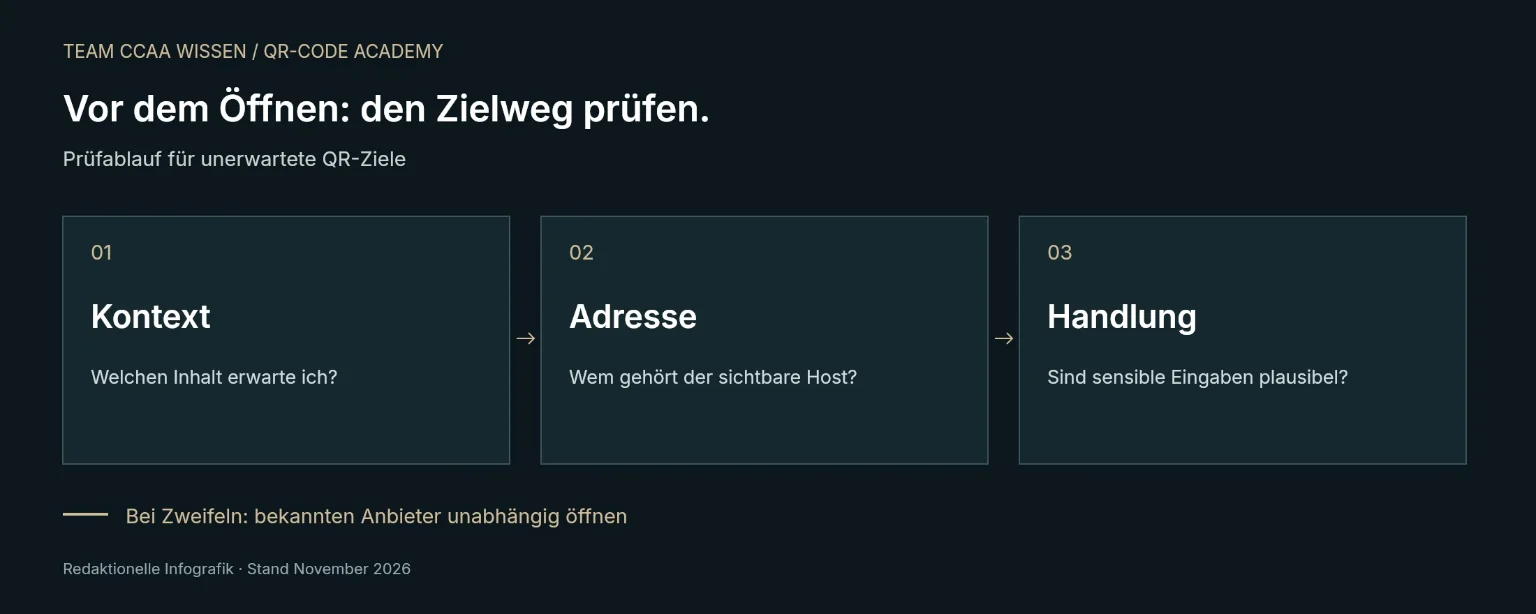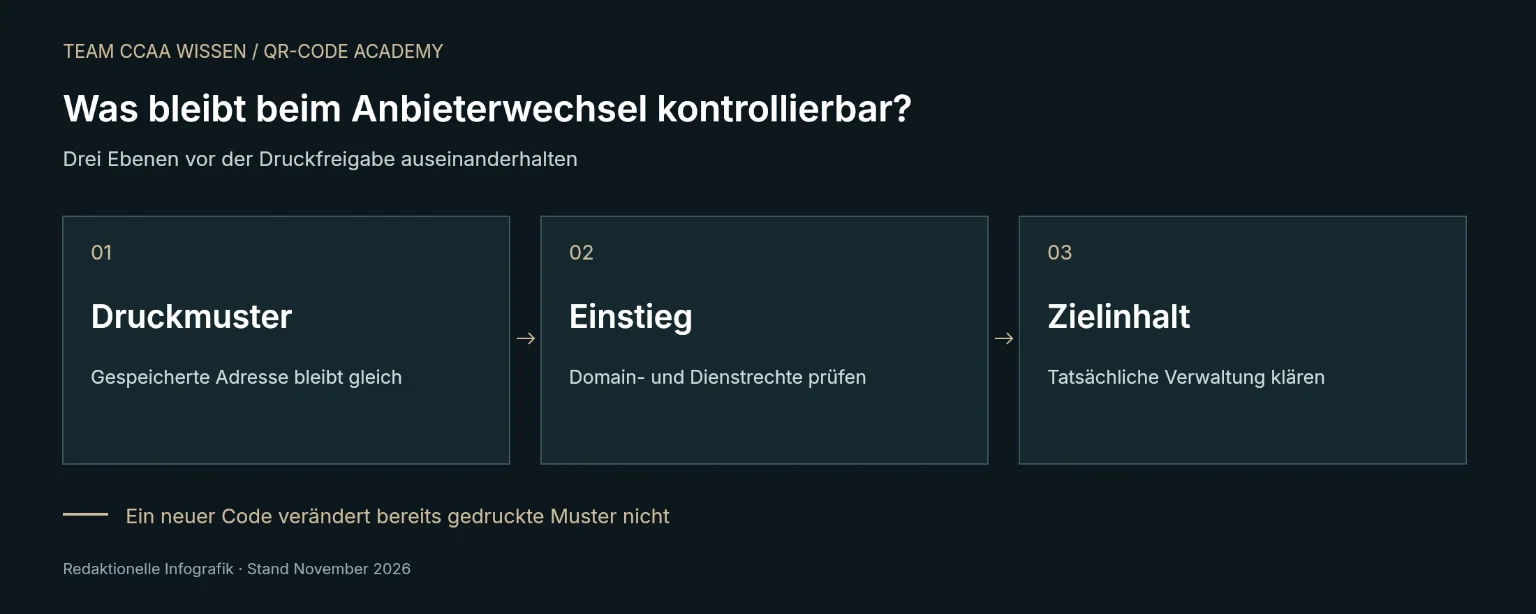
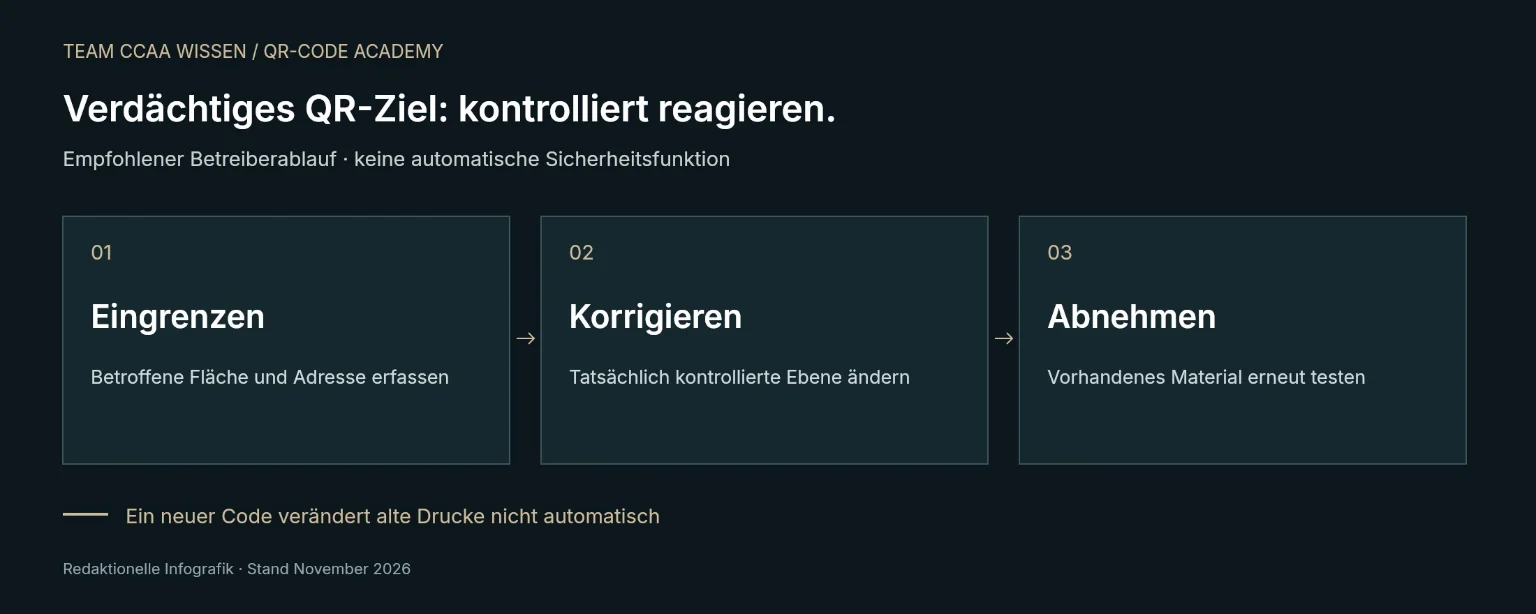
Bei einer verdächtigen QR-Zielseite stoppen Sie zuerst den betroffenen Besucherweg, sichern den beobachteten Befund und prüfen die Zuständigkeit. Korrigieren Sie nur die tatsächlich kontrollierbare Ebene. Danach testen Sie denselben vorhandenen Code erneut. Ein neu erzeugtes Muster repariert nicht automatisch bereits verteiltes Material.
Zuerst den betroffenen Weg eingrenzen
Notieren Sie, welcher Code an welchem Ort betroffen ist und welcher Inhalt erwartet wurde. Eine physische Überklebung ist eine andere Ursache als eine geänderte Zielwebsite oder ein falsch gespeicherter Link. Stoppen Sie die weitere Verteilung des betroffenen Materials beziehungsweise nehmen Sie die betroffene Fläche vorläufig aus der Nutzung, soweit Sie darüber verfügen.
Öffnen Sie eine verdächtige Seite nicht wiederholt und geben Sie keine weiteren Daten ein, nur um den Vorgang nachzustellen. Die Polizeiliche Kriminalprävention beschreibt Phishing über QR-Codes als Quishing. Bei einem unklaren Zahlungs- oder Anmeldeweg ist der bekannte unabhängige Kontakt zum betroffenen Anbieter der geeignete Ausgangspunkt.
Weiterlesen: QR-Code-Sicherheit: Zieladressen vor dem Öffnen prüfen
Einen verwertbaren Befund ohne zusätzliche Eingabe sichern
Dokumentieren Sie den Fundort, den Zeitpunkt und die beobachtete Adresse, soweit dies ohne erneute riskante Interaktion möglich ist. Erfassen Sie auch, welche Handlung verlangt wurde. Für eine interne Klärung ist diese konkrete Beschreibung hilfreicher als die allgemeine Aussage, der Code sei gehackt worden.
Vermeiden Sie in einer breit geteilten Meldung persönliche Angaben oder sensible Formularinhalte. Wenn Zugangsdaten oder Zahlungsinformationen bereits eingegeben wurden, kontaktieren Sie den betroffenen Dienst unmittelbar über dessen bekannten Sicherheitsweg. Die Reaktion richtet sich nach dem tatsächlichen Konto oder Zahlungsmittel. Ein allgemeiner QR-Ratgeber kann den konkreten Vorfall nicht abschließend bewerten.
Weiterlesen: QR-Code-Anbieterwechsel vor dem Druck bedenken
Die richtige Ebene und Zuständigkeit bestimmen
| Befund | Zuständige Ebene | Mögliche Abnahme |
|---|---|---|
| Fremder Aufkleber über eigenem Muster | Verantwortliche für die physische Fläche | Originalfläche und vorhandenen Code prüfen |
| Falsches Ziel im verwalteten dynamischen Code | Berechtigte Codeverwaltung | Gespeichertes Ziel und vollständigen Weiterleitungsweg prüfen |
| Verdächtiger Inhalt auf der Zielwebsite | Verantwortliche für Website oder Dienst | Ursache klären und bereinigten Inhalt abnehmen |
| Fremde nicht kontrollierte Adresse im Muster | Betreiber des Einstiegs beziehungsweise Ersatzmaterial | Verfügbarkeit eines sicheren eigenen Zugangs prüfen |
Ein Fall kann mehrere Ebenen betreffen. Ändern Sie nicht vorsorglich irgendeinen neuen Link, bevor der tatsächlich verteilte Einstieg bekannt ist. Eine reine Zieldatei-Korrektur beseitigt keine fremde Überklebung auf einem Tischaufsteller. Eine neue Druckdatei wiederum verändert bereits verteilte Exemplare nicht.
Nur die dokumentiert verwaltbare Stelle korrigieren
Bei TEAM CCAA beschreibt die Hilfe das Ändern des Ziels eines passenden dynamischen Codes. Prüfen Sie die tatsächliche Berechtigung und den betroffenen Code im Konto. Dieser Ratgeber setzt keine zusätzliche automatische Sicherheitsanalyse, Fernsperre oder Übernahme fremder QR-Adressen voraus.
Wenn direkt gespeicherte statische Daten falsch sind, bleiben diese im alten Muster erhalten. Prüfen Sie einen erforderlichen Austausch des Materials. Wenn Sie eine eigene darin gespeicherte Webadresse kontrollieren, kann deren Verwaltung einen gesonderten Korrekturweg bieten. Die Handlung folgt den tatsächlich vorhandenen Rechten und dem eingrenzten Befund.
Fiktives Beispiel: ein manipuliertes Hinweisblatt
Ein fiktiver Betrieb findet auf einem Informationsblatt einen aufgeklebten fremden Code. Besucher erwarten eine Anleitung, erhalten aber eine ungewöhnliche Anmeldeaufforderung. Das Team nimmt das Blatt aus der Nutzung und dokumentiert den Fund. Es prüft weitere Exemplare am selben Standort, ohne eine vollständige Prüfung aller denkbaren Orte zu behaupten.
Anschließend wird das Originalmaterial kontrolliert und der bekannte Zielweg unabhängig geöffnet. Erst nach der Klärung kommt eine geprüfte neue Ausgabe an den Standort. Der Betrieb behauptet weder eine automatisch durch die Software erfolgte Betrugserkennung noch eine garantierte Verhinderung weiterer Manipulationen. Das Beispiel beschreibt organisatorische Schritte unter eigener Kontrolle.
Den vorhandenen Code nach der Korrektur erneut testen
Prüfen Sie den tatsächlich weiterverwendeten Einstieg und das endgültige Ziel. Bei dynamischen Codes wird derselbe vorhandene Druck getestet. Bei ersetztem Material wird die neue Ausgabe am Einsatzort kontrolliert und der alte Bestand nachvollziehbar behandelt. Ein erfolgreicher Bildschirmtest allein bestätigt nicht, dass sämtliche verteilten Flächen korrigiert sind.
Halten Sie Befund, vorgenommene Änderung, Abnahme und zuständige Betreuung fest. Legen Sie passende weitere Kontrollanlässe fest, etwa Zielwechsel oder neue Druckauflagen. Weder ein einmal erfolgreicher Test noch die Nutzung einer bestimmten QR-Plattform garantiert dauerhafte Sicherheit aller Flächen und Ziele.
Begriffe zu diesem Thema im Glossar nachschlagen →
Häufige Fragen.
Was mache ich zuerst bei einer verdächtigen QR-Zielseite?
Stoppen Sie die betroffene weitere Nutzung oder Verteilung, soweit Sie darüber verfügen. Geben Sie keine weiteren sensiblen Daten ein und klären Sie den Anbieter über einen bekannten unabhängigen Kontaktweg.
Welche Informationen helfen bei der Meldung?
Fundort, Zeitpunkt, beobachtete Adresse und verlangte Handlung unterstützen die Klärung. Sichern Sie den Befund ohne unnötige erneute Eingaben. Persönliche oder sensible Formularinhalte gehören nicht in eine breit geteilte Meldung.
Kann ein neues QR-Muster alte Drucke reparieren?
Nein. Ein neu erstelltes Muster verändert bereits verteilte Exemplare nicht. Prüfen Sie den bisherigen Einstieg und unterscheiden Sie physisches Material, gespeicherte Adresse, dynamischen Dienst und eigentlichen Zielinhalt.
Kann ich das Ziel eines dynamischen TEAM CCAA Codes ändern?
Die Hilfe beschreibt die Zieländerung für passende dynamische Codes. Prüfen Sie den konkreten Code und Ihre Berechtigung. Daraus folgt keine automatische Sicherheitsanalyse oder Kontrolle fremder QR-Adressen.
Was gilt bei direkt gespeicherten falschen Daten?
Die Daten bleiben im vorhandenen statischen Muster erhalten. Prüfen Sie erforderliches Ersatzmaterial oder einen gesondert kontrollierbaren Weg über eine eigene eingebettete Webadresse. Beides muss am tatsächlichen Bestand abgenommen werden.
Wann ist die Korrektur abgeschlossen?
Wenn der betroffene weiterverwendete Einstieg, das endgültige Ziel und gegebenenfalls das Ersatzmaterial geprüft sind. Dokumentieren Sie den Umfang der Abnahme und verbleibende Grenzen. Ein Einzeltest bestätigt nicht automatisch alle verteilten Flächen.
Wissen anwenden.
QR-Funktionen und Test ansehenQuellen und Einordnung.
Produktangaben nach öffentlich verfügbaren Informationen; Quellenstand 10.11.2026. Beispiele sind im Text gekennzeichnet.
Wissen weitergeben.