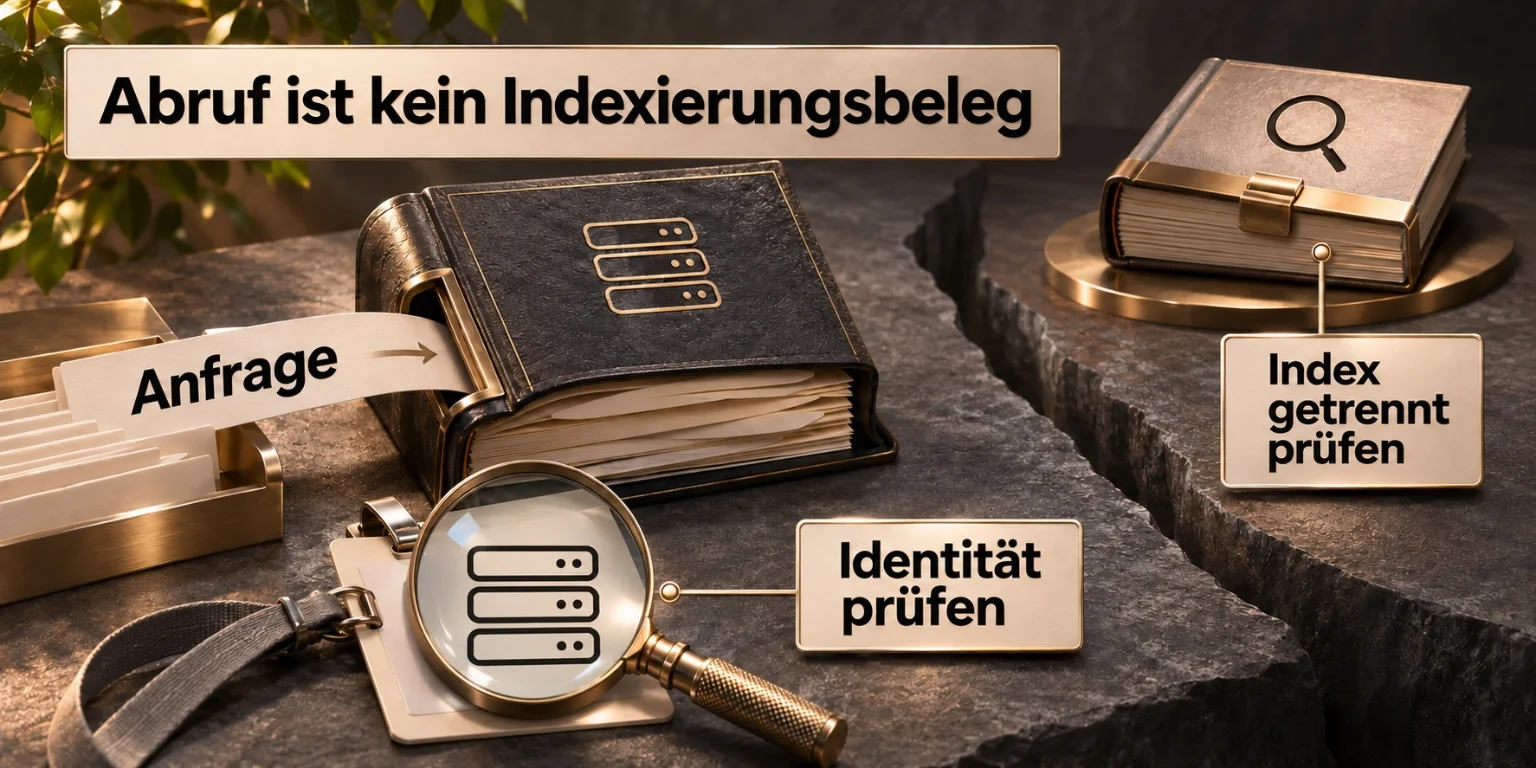
Eine WAF kann gewünschte KI-Suchabrufe unbeabsichtigt blockieren. Prüfen Sie deshalb konkrete Anfragezeitpunkte, angefragte URLs, die auslösende Schutzregel und die belegte Client-Identität. Ein eigener erfolgreicher Browseraufruf reicht nicht aus. Eine Korrektur wird auf den bestätigten Fall begrenzt und anschließend gegen öffentliche sowie weiterhin geschützte Bereiche getestet.
Zuerst einen konkreten Fehlerfall sichern
Halten Sie fest, welcher Dienst welche öffentliche Seite zu welchem Zeitpunkt nicht erreichen konnte. Sichern Sie die beobachtete Antwort, eine verfügbare Anfragekennung und die Zeitzone. Eine fehlende Markennennung allein ist kein Hinweis auf eine WAF-Sperre: Die Suchplattform kann eine zugängliche Quelle aus vielen unbekannten Gründen nicht auswählen.
Sammeln Sie außerdem einen Vergleichsaufruf eines normalen Besuchers. Unterschiedliche Ergebnisse geben dem Betreiber eine prüfbare Ausgangslage. Sie beweisen noch nicht, welche einzelne Regel den Unterschied verursacht hat.
Weiterlesen: Serverlogs für SEO-Fragen auswerten
Die auslösende Ebene finden
Prüfen Sie mit dem zuständigen Betrieb, ob die Antwort vom Ursprungsserver, einem vorgeschalteten Schutzdienst oder einer anderen Zwischenebene kam. Ein am Schutzdienst abgewiesener Abruf muss nicht im Anwendungslog auftauchen. Fehlende Einträge auf einer Ebene schließen das Ereignis deshalb nicht automatisch aus.
Cloudflare weist in seiner WAF-Dokumentation ausdrücklich darauf hin, dass eigene Block- oder Challenge-Regeln auch bekannte Bots unbeabsichtigt treffen können. Für andere Schutzsysteme benötigen Sie deren passende Dokumentation. Übertragen Sie weder Feldnamen noch Regelreihenfolgen ungeprüft auf ein anderes Produkt.
Für die angrenzende Entscheidung hilft außerdem Indexierungsprobleme systematisch eingrenzen.
Weiterlesen: Indexierungsprobleme systematisch eingrenzen
Ein Befundblatt für den Betreiber erstellen
Die folgende Vorlage sammelt die Informationen, mit denen ein technisches Team einen einzelnen Fall untersuchen kann. Sie ist keine Anleitung zum allgemeinen Abschalten von Sicherheitsfunktionen. Besonders wichtig ist die Verbindung zwischen beobachteter Anfrage und tatsächlich auslösender Regel.
| Nachweis | Festhalten | Nicht daraus ableiten |
|---|---|---|
| Anfrage | Zeitpunkt, URL, verfügbare Anfragekennung | Eine bloß vermutete KI-Nutzung |
| Identität | Kennung und bestätigter Prüfweg | Echtheit allein aus dem Namen |
| Schutzereignis | Auslösende Regel und Aktion | Alle anderen Regeln seien fehlerhaft |
| Antwort | Status und tatsächlich gelieferter Inhalt | HTTP 200 bedeute stets nutzbaren Fachtext |
| Kontrollfall | Passender Besucher- und Nachbarpfadaufruf | Eine einzelne erfolgreiche Antwort gelte überall |
Suchdienst bestätigen und Ausnahme begrenzen
Ein bekannter User-Agent allein genügt nicht als Vertrauensbeweis. Nutzen Sie den dokumentierten Verifikationsweg des betreffenden Anbieters. Bei OpenAI sind Such- und Trainingskennungen getrennt beschrieben. Eine Entscheidung zum Suchzugriff rechtfertigt deshalb keine pauschale Ausnahme für jede ähnlich benannte Anfrage.
Wenn der konkrete Befund eine Korrektur rechtfertigt, formuliert der Betreiber deren engen Geltungsbereich und Rücknahmeweg. Welche Regel dafür technisch geeignet ist, hängt vom vorhandenen System ab. Der redaktionelle Auftrag lautet, die gewünschte öffentliche Antwort erreichbar zu machen und die Schutzwirkung anderer Bereiche kontrolliert zu erhalten.
Fiktiver Fall: Ein Länderfilter trifft einen Suchabruf
Eine Wartungsanleitung ist für Kunden ohne Anmeldung sichtbar. Ein später nachvollziehbar bestätigter Suchabruf erhält jedoch eine Challenge-Seite. Der Betrieb ordnet Zeitpunkt und Anfragekennung einer bestehenden Filterregel zu. Erst diese Verbindung macht aus einem Verdacht einen bearbeitbaren Befund.
Nach einer intern freigegebenen begrenzten Anpassung werden die Anleitung und eine öffentliche Nachbarseite erneut getestet. Zusätzlich prüft das Team einen weiterhin geschützten Bereich auf seinen gewünschten Zugangszustand. Das Beispiel beschreibt eine denkbare Untersuchung und behauptet keinen realen Vorfall auf der TEAM-CCAA-Website.
Erreichbarkeit von Quellenanzeige trennen
Kontrollieren Sie nach der Änderung Status, sichtbaren Hauptinhalt und benötigte Ressourcen. Eine unbeschriftete leere Seite oder Challenge mit erfolgreichem Statuscode erfüllt den Leserauftrag nicht. Bewahren Sie den Vorher-/Nachher-Befund mit Regelreferenz und technischer Zuständigkeit auf.
Erst anschließend wird die externe Quellenanzeige separat beobachtet. Ein behobener Zugriff ist eine konkrete technische Verbesserung; er verspricht weder einen Zeitpunkt der nächsten Abfrage noch eine bestimmte Empfehlung. Bei erneutem Fehler lässt sich derselbe eng definierte Fall anhand seiner dokumentierten Bedingungen wieder untersuchen.
Die zugehörige Grundlage erläutert der Leitfaden Serverlogs für SEO-Fragen auswerten.
Begriffe zu diesem Thema im Glossar nachschlagen →
Häufige Fragen.
Kann eine WAF auch bekannte Suchbots blockieren?
Ja. Cloudflare beschreibt unbeabsichtigte Sperren durch eigene Block- oder Challenge-Regeln. Entscheidend ist der konkrete Schutzbefund im tatsächlich eingesetzten System, nicht eine allgemeine Vermutung anhand fehlender Zitate.
Beweist ein erfolgreicher Browseraufruf den KI-Suchzugriff?
Nein. Ein Browser und ein automatisierter Dienst können unterschiedlich behandelt werden. Dokumentieren Sie beide Fälle und lassen Sie den Betreiber die tatsächliche Anfrage mit der ausgelösten Regel verbinden.
Soll ich den Bot-Schutz für AI Visibility ausschalten?
Eine pauschale Abschaltung folgt aus diesem Prüfablauf nicht. Begrenzen Sie eine mögliche Korrektur auf den bestätigten Zweck, verifizierten Dienst und betroffenen öffentlichen Bereich und prüfen Sie Kontrolladressen.
Warum erscheint der Fehler nicht im Serverlog?
Vorgeschaltete Systeme können eine Anfrage beantworten, bevor sie die Anwendung erreicht. Prüfen Sie die tatsächlich beteiligten Ebenen und kennzeichnen Sie fehlende Protokollabdeckung ausdrücklich statt Zugriffe zu erfinden.
Ist ein HTTP-Status 200 nach der Änderung ausreichend?
Nein. Prüfen Sie zusätzlich den gelieferten Hauptinhalt. Eine Challenge oder leere Ersatzseite kann den gewünschten Informationszugang verhindern, auch wenn eine technische Antwort scheinbar erfolgreich wirkt.
Wann darf ich eine verbesserte KI-Sichtbarkeit melden?
Die technische Erreichbarkeit kann nach ihrer Abnahme gemeldet werden. Eine Markennennung oder ein Quellenzitat braucht einen eigenen späteren Antwortbeleg mit Zeitpunkt, Frage und überprüftem Ziel.
Wissen anwenden.
Bedarf und nächsten Schritt besprechenQuellen und Einordnung.
- Cloudflare: WAF-Regeln und unbeabsichtigte Bot-Sperren
- OpenAI: Such-, Trainings- und nutzerinitiierte Bots
Produktangaben nach öffentlich verfügbaren Informationen; Quellenstand 11.11.2026. Beispiele sind im Text gekennzeichnet.
Wissen weitergeben.